Ciberseguridad
Playbook
Habilidades y conocimientos básicos / Gestion de incidentes / Ciclo de vida de un incidente
Un playbook tiene que ayudar a decidir, no obligarnos a obedecer una lista a ciegas. Cada acción necesita condiciones, responsable y una salida cuando la evidencia cambia.
Su funcionamiento es para ayudar a dirigir el la respuesta al Ciclo de vida de incidentes Proveen de una estructura y un orden para qué acciones tomar de manera efectiva y rápida.
Siguiendo el playbook, se puede reducir el tiempo de respuesta, la incertidumbre y el tener que estar adivinando.
Dentro de ellos, tenemos los pasos necesarios para responder a un ataque como Ransomware, Data Breach, Malware en general o incluso Ataques de red.
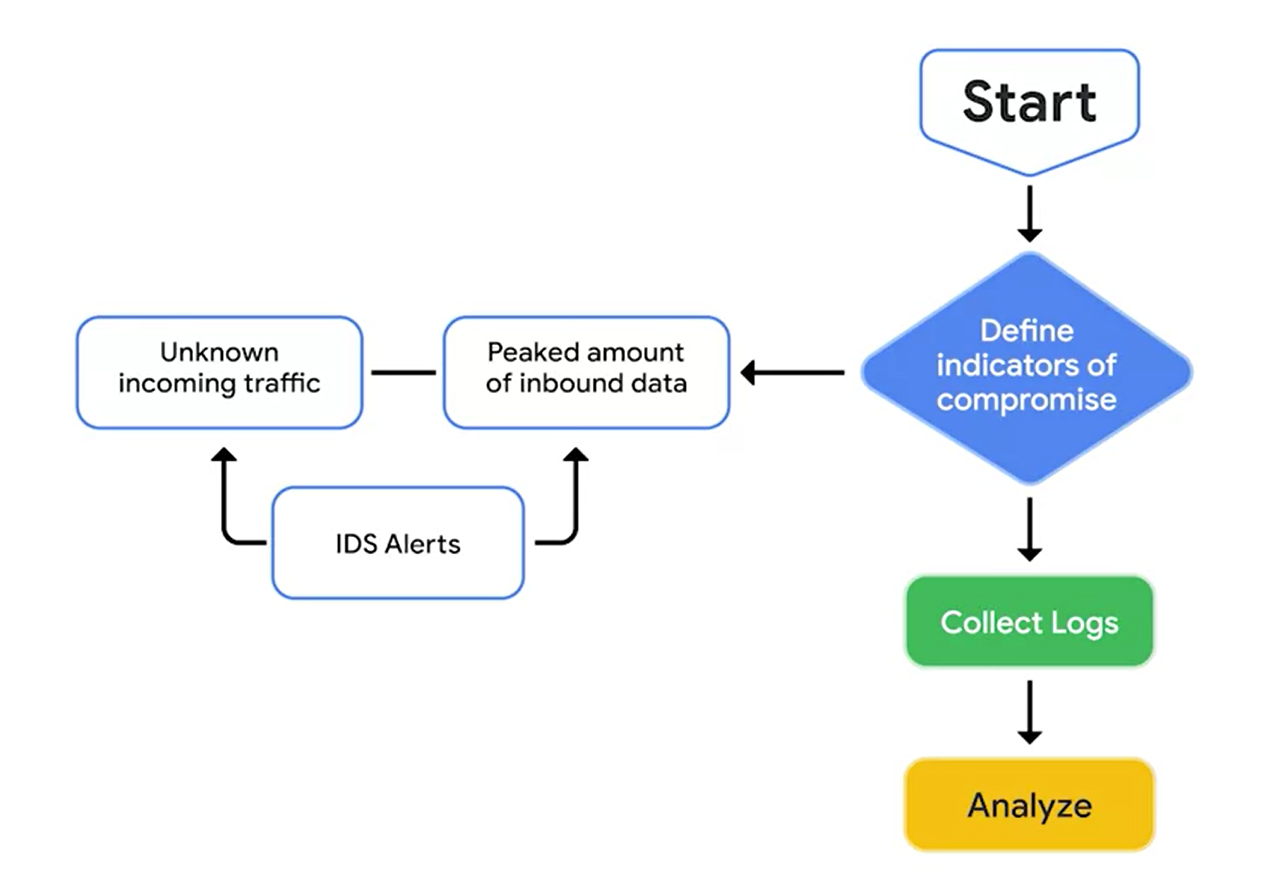
Ejemplo de un flowchart que podríamos encontrar en un playbook (simplificado).
Tipos de Playbook
Para ordenar el grado de automatización, aquí distinguimos tres posibilidades; no es una clasificación normativa exhaustiva:
- Automatizado
- No Automatizado (Manual)
- Semi-automatizado
Automatizado
Los automatizados, como dice su nombre, se automatizan ciertas tareas de los procesos de respuesta de incidentes. Por ejemplo categorizar la severidad de un incidente, juntar evidencia, ordenar logs, etc. Las herramientas SOAR y SIEM pueden configurarse para automatizar estas tareas.
No automatizado
Su nombre es descriptivo, sólo incluye tareas que deben ser realizadas de forma manual
Semi automatizado
Combinan acciones manuales con la automatización. Tareas tediosas, tareas que pueden contener errores humanos como juntar evidencia y registros, pueden ser automáticas. Los analistas pueden priorizar su tiempo con otras tareas que requieran la atención humana.
Para finalizar, los playbook deben estar en constante cambio ya que las amenazas evolucionan, se pueden encontrar formas más efectivas de realizar ciertas operaciones, etc. La revisión posterior al incidente es una oportunidad de mejora; también deben actualizarse ante cambios de sistemas, contactos, controles o pruebas, sin esperar un incidente
Referencia: NIST SP 800-61 Rev.3, mejora y planificación.
+----------------------------------------+
| Floure &                               |
| Tachibana's guild                      |
| [Hikari · Nozomi]                      |
| SEAL: sha256/12: 2c401f0ea8b5          |
| STATUS: LITURGY_IN_PROGRESS            |
+----------------------------------------+